
Startup Portfolio
マシンID管理のHush Security、公開GitHub上のMCP設定ファイルに認証情報の直書きを確認
Hush Securityは、AIのコーディングツールが用いるAPIキーやアクセストークンなどの認証情報が、GitHub上で公開されているMCP(Model Context Protocol、AIツールを外部サービスに接続するための規格)の設定ファイルに直接書き込まれた状態で見つかったとする調査報告を公表しました。約8万2000件の設定ファイルを分析したところ、認証情報を入れる箇所のうち12%に、参照ではなく値そのものが記載されていたとしています。接続先のサービスやシステムの認証情報がそのまま露出している可能性があります。
調査は、主要なコーディングエージェントが使う設定ファイル名を公開リポジトリから検索し、環境変数の値や認証ヘッダーを調べる手法を取りました。値の入り方は、直書き、環境変数の参照、クライアント側での入力要求、シークレット管理ツールの参照、プレースホルダー、空欄に分類され、提供元ごとのパターンと情報量の指標を用いて実際の秘密情報らしさを判定しています。同社は、GitHubのコード検索が既定ブランチのみを対象とし結果数にも制限があることから、報告した数値は下限の推計であるとしています。なお直書きされていた秘密情報のうち55%は提供元を識別できる形式を持たず、そのうち31%は自社運用のMCPサーバー向けの不透明なトークンに分類されました。
現在のファイルから削除しても露出が終わるとは限りません。Gitは過去の版を保持するため、削除した値もコミット履歴からたどれます。同社が7681件の設定について直近7版までさかのぼったところ、243件で現在のファイルからは消えているものの過去のコミットには残っている状態が確認されました。最高経営責任者のMicha Raveは、秘密情報を検出して混入を止め、漏れたものを入れ替えるという長年の手順ではこの問題に十分対応できないとしたうえで、これらのファイルは本来コミットされるものであり、混入した秘密情報のうち最も危険なものは既知のパターンに一致せず、その背後にある識別子には所有者も有効期限もないと述べました。直書きされていた認証情報の24%は、設計上、広い権限を持ち期限も設けられていない種類のものでした。
Hush Securityについて
Hush Securityとは、2024年に設立されたイスラエルのサイバーセキュリティ企業で、本社はテルアビブにあります。Proofpointに買収されたMeta Networksの出身者であるMicha Rave、Chen Nisnkorn、Shmulik Ladkani、Alon Horowitzが共同創業し、RaveがCEOを務めます。APIキーなどの静的な認証情報を保管庫で管理する従来の方式に代えて、実行時にポリシーに基づく短命の権限を発行し、使用後すぐに失効させる仕組みを提供しています。人以外の識別子による接続の可視化と制御を主眼に置いています。
関連ニュース





Hush Security に興味がありますか?
最新ニュース

生成AIのAnthropic、サンフランシスコ湾岸地域にバイオ分野ウェットラボを設置
2026/09/19

デジタルヘルスのSword Health、瞑想アプリのHeadspaceを買収しAI Care基盤にメンタルヘルスを統合
2026/09/19

決済インフラのStripe、アイルランドの百貨店Brown Thomas Arnottsのオンライン決済を全面的に引き受け
2026/09/19

旅行体験予約のKlook、鹿児島県と組み訪日客に博多発の新幹線料金を実質無料で提供
2026/09/19
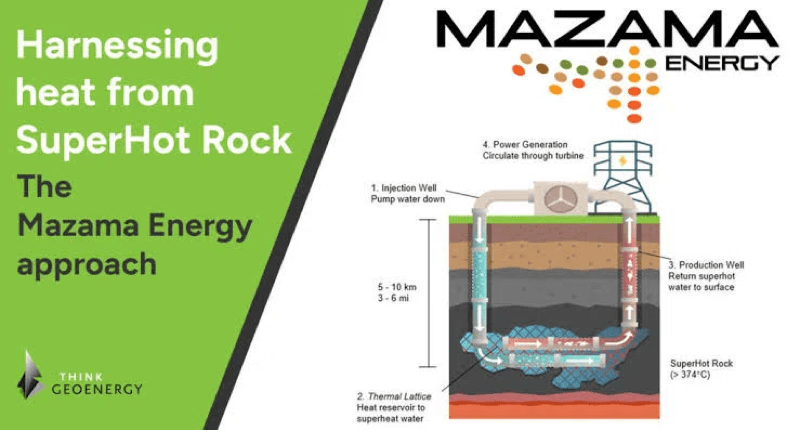
超高温岩体地熱発電の商用開発を加速する地熱発電スタートアップの"Mazama Energy"がSeries Bで$135Mを調達
2026/09/18